CopyRight 2009-2020 © All Rights Reserved.版权所有: 中国海关未经授权禁止复制或建立镜像
口岸信息共享数智化平台架构研究
作者:张茂盛 马全宇 王晓鹏 李鹏飞 西 安 王 健 姜 杨 姜 玮
张茂盛 马全宇 王晓鹏 李鹏飞 西 安 王 健 姜 杨 姜 玮
张茂盛 1 马全宇 1 王晓鹏 1 李鹏飞 1 西 安 1 王 健 1 姜 杨 1 姜 玮 1 *
摘 要 为提升口岸管理效能、促进跨部门数据协同并优化贸易服务体系,本研究以海关、海事等部门为切入点,围绕口岸数据资源整合与业务数智化转型的核心需求,探索多方数据平台的融合路径。研究通过多源异构数据的归集与融合处理,进一步拓展数据应用维度,构建高效协同计算机制,实现口岸业务数据的实时交互与智能分析。在此基础上,本研究提出“1+2+3+N+X”的数据共享平台架构。该架构在严格保障数据安全的前提下,能够有效推动口岸监管精准化、跨界协作高效化与贸易服务便利化,从而为智慧口岸建设提供理论与实践参考。
关键词 信息共享;数智化;口岸联防联控
Research on the Architecture of the Port Digital- Intelligent Information Sharing Platform
ZHANG Mao-Sheng1 MA Quan-Yu1 WANG Xiao-Peng1 LI Peng-Fei1
XI An1 WANG Jian1 JIANG Yang1 JIANG Wei1*
Abstract With the aims of improving port management efficiency, enhancing inter-departmental data collaboration, and optimizing trade services, this study takes the customs, maritime and other regulatory bodies as the entry points. Focusing on the needs of port data resource integration and digital-intelligent transformation, it explores the integration path for multi-stakeholder data platforms. Through the collection and fusion of multi-source heterogeneous data, this study further expands the dimensions of data application, establishes an efficient collaborative computing mechanism, and proposes the "1+2+3+N+X" architecture for the data sharing platform. Verified via practical cases, this architecture can realize real-time interaction and intelligent analysis of business data on the premise of strictly guaranteeing data security, thus providing theoretical and practical references for promoting the precision of port supervision, the efficiency of cross-departmental collaboration, and the facilitation of trade services.
Keywords information sharing; digital-intelligence; port joint prevention and control
国际贸易“单一窗口”是优化口岸营商环境、促进贸易便利化的重要平台。通过为贸易商提供一个统一入口,一次性提交标准化的信息和单证,以满足进出口相关监管要求[1]。随着数字化转型的深入,国际贸易“单一窗口”在共享渠道、成本、机制、数据质量与安全等方面还需进一步完善。
隐私计算技术(Privacy Computing Technology,PCT)作为一项新兴技术,能够在保证数据安全的前提下,实现数据的流通与融合[2]。本研究基于隐私计算技术,选取大连海关与辽宁海事局联合探索建立的“1+2+3+N+X”数据共享平台架构作为主要案例进行相关研究,以期为口岸协同监管与智慧化治理提供可借鉴的技术思路与实践参考。
1 口岸数据共享现状
在口岸数据共享智能化发展进程中,构建安全、便利、可持续的跨境贸易新生态需以优化数据共享模式为基础进行系统性考量。当前,口岸数据资源呈现分布式特征,数据协同需兼顾制度衔接、技术支撑与信任构建,通过建立可控、可计、可审计的协作规则保障各方合法权益,同时依托低耦合、高内聚的协同计算模式释放数据价值[3]。受信息系统建设背景、技术路线差异影响,数据标准问题仍有待通过标准化建设进一步完善。
2 口岸信息共享数智化平台建设构想
作为辽宁国际贸易“单一窗口”数字底座的重要组成部分,信息共享数智化平台将推动实现口岸各方的监管数据深度对接,在遵循“原始数据不出域、数据可用不可见”原则的基础上,构建高效、共享的数据“安全屋”,实现口岸部门监管手段智能化、跨界协作智能化和贸易服务精准化。
2.1 主要目标
在辽宁国际贸易“单一窗口”部署基于“1+2+3+N+X”架构的信息共享数智化平台,探索构建安全、高效的跨境贸易数据共享生态。
2.1.1 扩展多重数据维度以打破数据壁垒
利用隐私计算技术,实现多方数据在不共享底层明文数据的基础上进行协同计算,支持跨部门(海关、海事、物流、金融等)的联合计算与协同决策。
2.1.2 搭建高效赋能平台以推动业务效率提升
多方数据源在统一接口适配,并通过标准化服务组件(如风险研判、供应链可视化)为口岸各方提供一个安全、易用的联合建模与数据分析平台,提高模型迭代效率。
2.1.3 基于性能与安全平衡构建开放生态
以满足《通用数据保护条例》(General Data Protection Regulation,GDPR)等数据保护法规要求为前提,基于平台制定标准化的解决方案,整合数据源与算法模型,确保全流程可审计、可追溯,实现可复用的共享应用功能[4]。
2.2 平台技术架构与实现路径
“1+2+3+N+X”技术架构的核心组成如图1所示,具体如下:
(1)1个技术底座:在确保数据安全、应用合规的前提下,打造一个通过隐私计算技术实现的高效、共享的数据应用技术平台,实现重点领域部门、单位间的数据互联互通。
(2)2个技术支撑:以大数据和隐私计算两大技术体系为核心,集合多种类型、多个工具共同为各部门单位间的共享场景提供技术支撑。
(3)3个保障体系:分别建立以解决组织保障为目的的跨部门协同机制,实现满足各方安全保障的数据安全保障机制,提供资金保障的项目运维保障机制。
(4)N个参与方:以海关、海事、港口为切入点,推动项目建设,用实际成效吸引更多部门单位参与到项目中。
(5)X个应用场景:通过跨境贸易便利化、国际贸易“单一窗口”一站式服务平台等应用场景,逐步拓展到所有符合“智慧海关、智能边境、智享联通”重要理念的实践应用。
3 “1+2+3+N+X”技术架构的内容
3.1 1个技术底座
一个技术底座集成联邦学习(Federated Learning,FL)、安全多方计算(Secure Multi-Party Computation,MPC)、可信执行环境(Trusted Execution Environment,TEE)3项技术,提供任务调度和通信加密两种能力[5]。该技术底座负责调度计算任务、管理通信加密、确保整个联合计算过程的安全性与可靠性。
3.2 2个技术支撑
2个技术支撑以大数据和隐私计算技术两大技术体系为核心,集合多种类型、多个工具共同为各部门、单位间的共享场景提供技术支撑。
通过元数据目录实现数据资产的可视化,其数据层分布在各参与方,下面以海关、海事为例加以说明。海关侧:在海关内部私有云中,部署数据代理节点,对接报关单、货物信息等结构化数据库及相关的非结构化文档。海事侧:在海事内部私有云中,同样部署数据代理节点,对接船舶轨迹、安检记录、船员信息等业务数据库。职责:双方在本地完成原始数据的预处理、特征加密和标签对齐,确保输出到计算层的是已脱敏的加密特征值。
(1)应用场景。依托大连海关、辽宁海事局自主创新的“进出口危险化学品监管智能化平台”,在不交换原始舱单、危险品申报数据的前提下,对关键字段(如品名、UN编号、船舶信息)进行加密比对与联合风险计算。同时,通过信息整合共享优化监管业务流程,实现无缝式监管,提升危险化学品及进出境船舶的通关速度;通过交互危险化学品数据,有效防控企业随意篡改、伪造证书等监管风险,提升监管水平与效能。
(2)场景成效。“进出口危险化学品监管智能化平台”的主要成效体现在三方面:一是监管增效,通过“申报信息一次提交、跨部门协同校验”模式,进出口危险化学品通关速度实现较大幅度提升;二是风险防控,依托数据交叉验证机制,成功识别了一些企业伪报、瞒报行为,监管精准性得到显著增强;三是模式创新,为海关在危险化学品等高风险领域与其他口岸单位深化合作,提供了“技术赋能、数据保密、业务协同”的参考方案。目前,该平台数据库已涵盖大量纯净物数据与一批关区典型混合物数据,其中“危感知”功能则实现了危险化学品监管与人工智能深度学习算法的有机融合,纸质单证识别、图像标签识别准确率较高,技术应用成效显著。
3.3 3个保障体系
分别建立以解决组织保障为目的的跨部门协同机制,实现满足各方安全保障的数据安全保障机制,提供资金保障的项目运维保障机制。
3.3.1 标准化数据接入与传输安全管控
数据接入与网关层通过标准化的API接口、数据连接器或Agent,安全地接入口岸各方(N个参与方)的本地数据源,确保数据在传输和计算过程中的机密性与完整性。
3.3.2 可视化建模与安全协同算法封装
数据安全协同计算技术与算法层提供可视化建模工具(如拖拽式FL工作流),封装复杂的数据安全协同计算算法,降低用户的使用门槛。
3.3.3 多场景标准化业务应用服务开发
共享应用与服务层封装共性业务逻辑,封装和开发出面向不同业务场景(如联合风控服务、通关时效预测服务等X个应用场景)的标准化服务组件,供最终用户调用。
3.4 “N”个参与方与“X”个应用场景
“N”代表接入平台的各类数据提供方和使用方,涵盖监管部门(如海关、海事)、企业(如物流、金融)等,通过区块链技术记录数据贡献度。
“X”代表基于平台开发的业务应用场景,例如:智能风险研判在海关、海事等部门无需交换具体企业数据的情况下,通过联邦学习联合训练风险预测模型,精准识别高风险货物或人员。尤其是联邦学习融合多方数据,可提升检测准确率。
以“船舶风险评估”场景为例,联邦学习的落地流程阐述如下:
(1)加密样本对齐:海关与海事在本地通过加密的船舶识别码,在不暴露各自完整清单的情况下,安全确认本次分析涉及的共同船舶集合。
(2)联合模型训练:海关侧提供部分船舶的“是否走私”标签;海事侧提供这些船舶的特征数据(如航速异常、停留异常港口等)。训练开始后,海事计算本地特征的加密梯度,通过网闸摆渡至联邦协调节点;海关结合自身标签,对加密梯度进行解密和聚合计算,生成模型更新指令,再经协调节点发回海事更新本地模型。
(3)模型发布与应用:经过多轮迭代,生成一个高性能的联合风险评估模型。最终模型可部署于海关侧,当新船舶数据进入海事系统时,可通过安全调用方式实时输出风险分数供海关决策。
4 基于数字赋能的关键技术与创新点
4.1 多技术融合的数据安全协同计算技术
数字赋能并非单一依赖某种技术,而是根据场景灵活选用或融合联邦学习、安全多方计算和TEE,在性能、安全性和精度之间取得最佳平衡。联邦计算层(“可信空间”核心)是平台的“大脑”,部署于一个与双方网络均物理隔离的安全区。该层不存储任何一方的原始数据,仅负责协调计算任务和交换加密的中间结果。其核心组件为:联邦协调服务器负责任务调度、模型聚合与流程控制;安全聚合模块实现联邦平均(Federated Averaging,FA)等算法,对加密的模型参数进行加权平均;同态加密服务为梯度、参数等中间数据的传输提供加密支持。
4.2 数据本地化处理与算法分发的协同建模模式
应用数据本地化处理与算法分发的协同模式,将算法模型分发到各数据源本地进行计算,实现数据价值的提取而非数据本身的转移。其应用层为结果输出:向双方系统维护人员提供管理界面,用于配置和监控联邦学习任务,并接收最终输出的联合模型或安全的统计结果。
4.3 权责利清晰的数据要素市场化探索
隐私计算技术作为底层技术,采用“工业级网闸+专用光纤”的组合方案,是实现跨部门安全网络互通方案落地的基础。
4.3.1 工业级网闸
在海关、海事网络与联邦计算层之间部署,打造一条物理隔离的“数据摆渡通道”。它仅允许通过特定端口、遵循严格协议(如加密的gRPC)的加密中间数据(模型梯度、参数)通过,并具备完整的数据包检测和审计日志功能,彻底阻断直接的网络连接和原始数据泄露风险。
4.3.2 专用光纤
租用运营商专用物理线路,为各方与联邦计算层构建一个逻辑上独立、低延迟、高带宽的通信通道。硬件配置建议:
(1)联邦计算节点(各方内部)。定位:负责本地模型训练和加密计算。配置:建议配置高性能服务器,重点保障CPU算力和内存。例如:比照2个Intel Xeon Silver 4314更新同级别国产CPU以上处理器,128 GB DDR4内存,2 TB NVMe SSD系统盘。此配置能满足联邦学习与同态加密带来的高计算支出。
(2)联邦协调节点(“可信空间”内)。定位:负责协调与聚合,计算压力相对较小,但要求高网络吞吐和稳定性。配置:可选用略低于计算节点的服务器,但需配备双万兆光纤网卡,以确保与各方的高速通信[7]。
4.3.3 存储系统
考虑到每日产生的海量日志与审计数据,建议采用高性能固态硬盘(Solid-State Drive,SSD)与高容量机械硬盘(Hard Disk Drive,HDD)的混合存储方案[8]。SSD用于存放系统、数据库及热数据,HDD用于存储冷日志数据,以平衡I/O性能与存储经济性。
5 结语与展望
本研究聚焦辽宁国际贸易“单一窗口”在深化数据共享过程中所面临的机制与技术挑战,以大连海关与辽宁海事局联合探索的“1+2+3+N+X”的数据共享平台架构为核心案例,系统阐释了该架构在破解数据壁垒、强化协同监管、提升口岸整体运行效能方面的关键作用。该架构以“一个平台、两类技术、三层体系、多方参与、多元应用”为特征,不仅为口岸跨界协作打造了安全、高效、可扩展的技术底座,也为国际贸易“单一窗口”从“业务协同”迈向“数据驱动”的转型提供了实践路径。
展望未来,本研究将进一步推动该架构在更广范围的落地应用,持续深化隐私计算、区块链等前沿技术与口岸业务的融合,构建更加智能、可信、开放的数据生态。同时,亟需在制度层面配套完善数据权属、安全标准与跨部门协作机制,实现“技术赋能”与“制度重构”的双轮驱动,为我国高水平对外开放与贸易便利化提供参考方案。
参考文献
[1]王慧, 李强. 我国国际贸易"单一窗口"建设中的问题与对策研究[J]. 海关与经贸研究, 2021, 42(1): 1-10.
[2]王利朋, 关志, 李青山, 等. 区块链数据安全服务综述[J]. 软件学报, 2023, 34(1): 1-32.
[3] 国家数据局(2024). 可信数据空间发展行动计划(2024—2028 年) [R/OL]. 国数资源〔2024〕119号, https://www.nda.gov.cn/sjj/swdt/sjdt/1122/20241122163909854419154_pc.html.
[4]黄颂凯. 人工智能技术在企业保密管理中的应用及风险防控研究[J]. 中国企业经营管理知识仓库, 2025, 1: 39-41.
[5]丁凤伟. 物联网技术在保险风险预防中的应用[J]. 数字通信世界, 2025(7): 149-151.
[6]郭南. 生物识别技术在高校校园门禁系统中的应用[J]. 电子产品世界, 2024, 31(11): 8-10.
[7]王泓博. 基于云计算技术的5G移动通信网络优化分析[J]. 通讯世界, 2025, 32(6): 28-30.
[8]高新萌, 王明龙. 物联网环境下基于加密技术的数据签字机制研究[J]. 中国宽带, 2025, 21(9): 55-57.
基金项目:大连海关科研项目(2024HK01)
第一作者:张茂盛(1970—),男,汉族,内蒙古满归人,硕士,主要从事自贸区和特殊区域发展研究工作,E-mail: 378777211@qq.com
通信作者:姜玮(1988—),女,汉族,辽宁大连人,本科,主要从事自贸试验区发展研究工作,E-mail: 454431194@qq.com
1. 大连海关 大连 116001
1. Dalian Customs, Dalian 116001
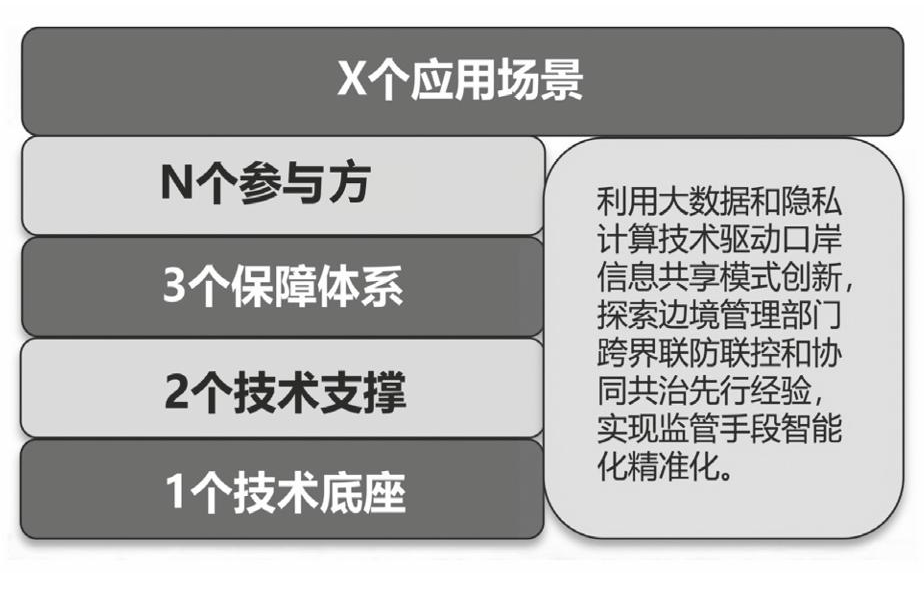
图1 技术架构核心组成图
Fig.1 Diagram of key technical architecture components